RWA: Past, Present and FutureCzęść 7 z 13
Warstwa tokena w RWA jest rozstrzygnięta, a postęp przeniósł się do danych i rozliczenia międzysieciowego
Cztery klasy udziałów BUIDL odczytane 5 września 2026 dają w sumie 1 915 395 292,68 tokena w obiegu, z czego 51,1% przypada na Solanę i 11,1% na Ethereum, przy czym suma i udziały są wyliczeniem z tych czterech odczytów. Ta sama klasa udziałów tego samego funduszu ma na każdym z tych czterech łańcuchów inny mechanizm przymusowego transferu i inny model kontroli nad podmianą implementacji. Repertuar uprawnień w warstwie tokena zamknął się najpóźniej w 2024 roku i nic nowego w nim od tego czasu nie powstało, a wszystko, co w stosie RWA jest jeszcze nierozstrzygnięte, siedzi w danych, uprawnieniach i rozliczeniu międzysieciowym.
W tym artykule
Trzy poziomy pewności, na których stoi ten tekst
Materiały o technologii RWA mieszają trzy rzeczy o różnej wartości dowodowej: stan odczytany z łańcucha, opis z dokumentacji dostawcy oraz zapowiedź wdrożenia. Rozdzielenie tych poziomów jest osią całego tekstu, więc każde twierdzenie niżej ma przypisany jeden z nich.
| Poziom | Co to znaczy | Jak oznaczony |
|---|---|---|
| Wdrożone i odczytane | stan kontraktu, konta lub mintu odczytany bezpośrednio z sieci, z datą odczytu | 🟢 P, „odczyt” |
| Opisane w dokumentacji | specyfikacja standardu, dokumentacja dostawcy, filing regulacyjny, komunikat emitenta | 🟢 P albo 🟡 W, „dokumentacja” |
| Zapowiedziane | plan wdrożenia, pilotaż, deklaracja bez weryfikowalnego stanu | 🔴 T albo 🟡 W, „zapowiedź” |
Różnica między pierwszym i drugim poziomem nie jest formalna. Wszystko, co w tym tekście dotyczy BUIDL, OUSG oraz BENJI, pochodzi z odczytów kontraktów i kont. Wszystko, co dotyczy Canton, obliczeń poufnych oraz łańcuchów projektowanych pod RWA, pochodzi z dokumentacji i zapowiedzi, bo produkcyjnego stanu tych systemów nie da się odczytać z zewnątrz. Ta asymetria jest cechą przedmiotu, nie luką w metodzie, i wraca w każdej sekcji.
Repertuar uprawnień w tokenie zamknął się, a różnice zostały w kluczach
Lista mechanizmów, które permissioned token musi mieć, jest znana i skończona. Allow-lista posiadaczy, tożsamość oddzielona od adresu, warunki transferu, zamrożenie salda, pauza globalna, przymusowy transfer, clawback, kontrolowany mint i burn, ścieżka wykupu, upgrade oraz zarządzanie kluczami wyczerpują zakres. Cztery rodziny rozwiązań realizują tę samą listę w czterech miejscach: ERC-3643 w wymienialnych modułach compliance, DS Protocol Securitize w jedenastu osobnych kontraktach usług, SPL Token-2022 w rozszerzeniach programu tokenowego Solany oraz flagi konta emitenta na Stellarze (dokumentacja standardów, 🟢 P). Rozstrzygnięte jest też pytanie, czy da się tego uniknąć. Nie da się: każda z tych rodzin ma albo przymusowy transfer, albo clawback, bo transfer agent zarejestrowany w SEC bez technicznej możliwości wykonania nakazu sądowego nie mógłby wykonywać swojej funkcji.
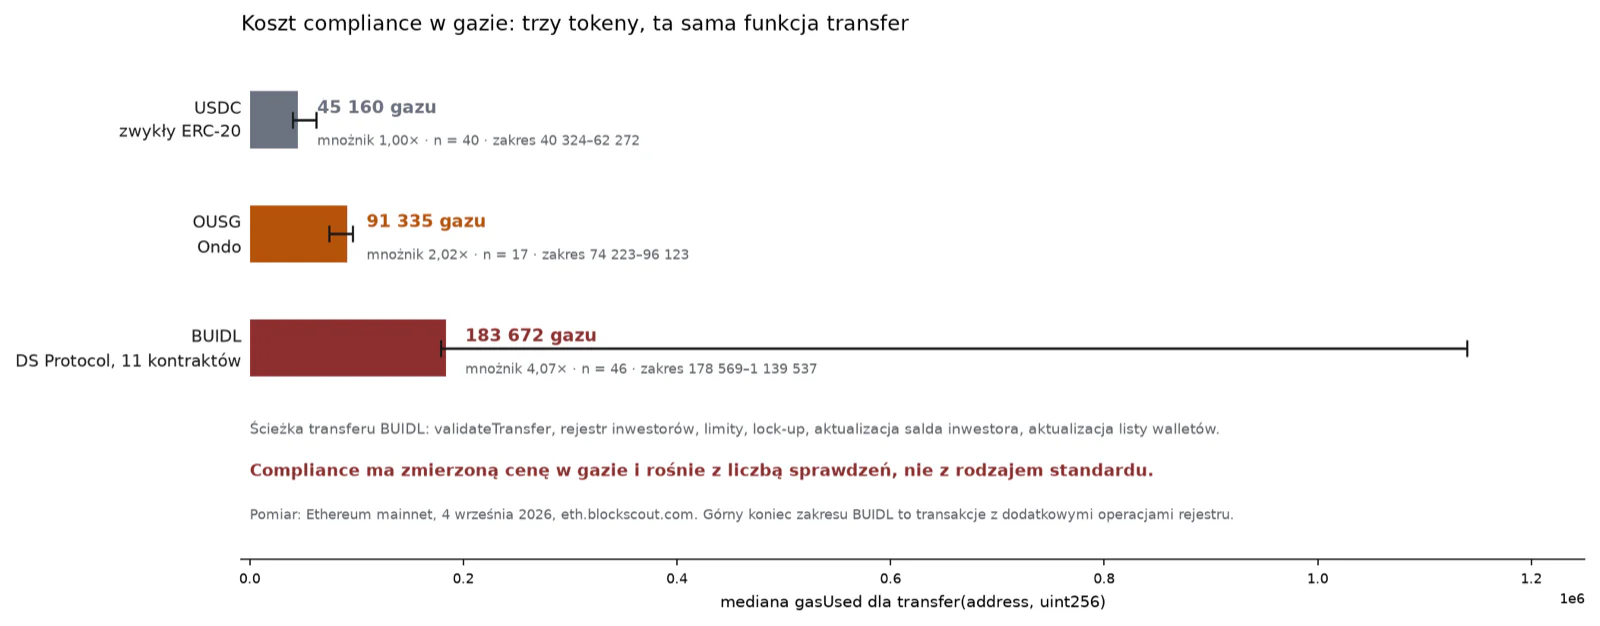
Rozstrzygnięta jest również cena tej warstwy, i to pomiarem, nie oszacowaniem. Mediany zużycia gazu dla transfer(address,uint256) na Ethereum mainnet, odczyt 4 września 2026 przez publiczny endpoint eth.blockscout.com (🟢 P): USDC 45 160 jednostek przy n=40, OUSG 91 335 przy n=17, BUIDL 183 672 przy n=46. Compliance kosztuje 4,07 razy więcej gazu niż zwykły transfer w wariancie DS Protocol i 2,02 razy więcej w wariancie minimalnego rozszerzenia OpenZeppelin z zewnętrznym rejestrem KYC. Rozstrzał dla BUIDL sięga od 178 569 do 1 139 537 jednostek, bo część transferów uruchamia dodatkowe operacje na rejestrze inwestora i liście walletów. Przełożenie na dolary jest wyliczeniem przy założonych cenach, nie pomiarem: przy 20 gwei i ETH po 3 000 USD transfer BUIDL kosztuje około 11 USD, a USDC około 2,70 USD; przy 5 gwei odpowiednio około 2,75 USD i 0,68 USD. Dla instytucji przenoszącej dziesiątki milionów to pozycja nieistotna, dla produktu detalicznego wykluczająca, i to jest techniczny powód, dla którego Franklin Templeton wybrał w 2018 roku sieć z kontrolami na poziomie protokołu.
Czego pomiar gazu nie mówi, to gdzie leży władza. Tu odczyty rozjeżdżają trzy największe produkty w sposób, którego żadna tabela standardów nie pokazuje. W BUIDL na Ethereum funkcja seize(from, to, value, reason) wymaga roli TRANSFER_AGENT, adres docelowy jest dowolny, a uzasadnienie jest dowolnym stringiem bez odwołania do dokumentu; palenie z cudzego adresu ma ośmiu uprawnionych, z czego dwa to konta zewnętrzne. Najmocniejsze uprawnienie w tym systemie to jednak setTarget na czterdziestolinijkowym proxy, bez timelocka i bez rozdzielenia admina proxy od właściciela logiki, w rękach jednego konta zewnętrznego 0xE01605f6b6dc593b7d2917F4a0940dB2A625b09e, które ma jednocześnie rolę MASTER (odczyt 4 września 2026, 🟢 P). W OUSG funkcji przymusowego transferu nie ma w kodzie w ogóle, BURNER_ROLE nie został nigdy nikomu nadany, co zweryfikowano skanem wszystkich zdarzeń RoleGranted od bloku wdrożenia 16 234 210 oraz wywołaniami hasRole(), a trzy poziomy uprawnień wiszą na trzech multisigach o progach 4 z 7, 3 z 5 i 1 z 9. W BENJI clawback jest flagą protokołu Stellara i wystarcza do niego jeden z dziesięciu sygnatariuszy o wadze 3 przy progu medium równym 2, natomiast zmiana samych flag wymaga dwóch takich podpisów przy progu high równym 6; klucz główny konta emitenta ma wagę 0, czyli jest wyłączony.
Żadne z uprawnień nadzwyczajnych nie zostało w tych produktach użyte. Skan logów kontraktu BUIDL od bloku 19 343 277 do 4 września 2026 daje zero zdarzeń Seize, OmnibusSeize, OmnibusBurn, Pause i Unpause przy 208 zdarzeniach Burn, które w tym modelu odpowiadają wykupom, oraz ponad tysiącu zdarzeń Issue. Treści pola reason przy tych 208 zdarzeniach nie odczytano, więc odróżnienie wykupu od konfiskaty na podstawie samych eventów pozostaje nierozstrzygnięte. Parametry compliance są przy tym publiczne i ich odczyt zajmuje kilka wywołań: limit inwestorów w kontraktcie BUIDL wynosi 1 999 przy faktycznych 89 zarejestrowanych, czyli wykorzystanie na poziomie 4,5%, wymóg akredytacji jest włączony osobno dla USA i poza nimi, lock-up wynosi 86 400 sekund dla obu grup, a blokada flowbacku wygasła 31 grudnia 2023 (odczyt 4 września 2026, 🟢 P).
Ta sama klasa udziałów ma na czterech łańcuchach cztery różne mechanizmy przymusu
To jest miejsce, w którym teza o zamkniętej warstwie tokena wymaga korekty. Warstwa tokena jest rozstrzygnięta w obrębie jednego łańcucha. Nie jest rozstrzygnięta pomiędzy łańcuchami, a wielołańcuchowe klasy udziałów są dziś domyślnym stanem każdego produktu, który przeżył pierwszy rok.
Odczyt czterech klas BUIDL z 5 września 2026, z Ethereum odczytanym 4 września 2026 (🟢 P, adresy zweryfikowane wywołaniem symbol(), name() albo metadanych na sieci docelowej):
| Sieć | Podaż klasy | Udział w czterech odczytanych klasach | Mechanizm przymusu | Kontrola nad upgrade'em |
|---|---|---|---|---|
| Solana | 977 902 117,97 | 51,1% | rozszerzenie permanentDelegate w Token-2022 |
upgrade authority obu programów: zwykłe konto systemowe o 0 B danych |
| Avalanche | 564 231 692,75 | 29,5% | seize i omnibusSeize obecne; forcedTransfer, freeze, unfreeze i mint nieobecne |
UUPS, upgradeToAndCall w implementacji; slot 1967 admina proxy pusty; owner to konto zewnętrzne bez kodu |
| Ethereum | 211 920 742,07 | 11,1% | seize(from,to,value,reason), rola TRANSFER_AGENT |
setTarget na własnym proxy, jedno konto zewnętrzne z rolą MASTER, bez timelocka |
| Aptos | 161 340 739,89 | 8,4% | ds_token::seize(&signer, address, address, u64, String) jako funkcja entry |
konto modułu jest kontem-obiektem o sequence_number 0; właściciel to zwykłe konto bez zasobu multisig |
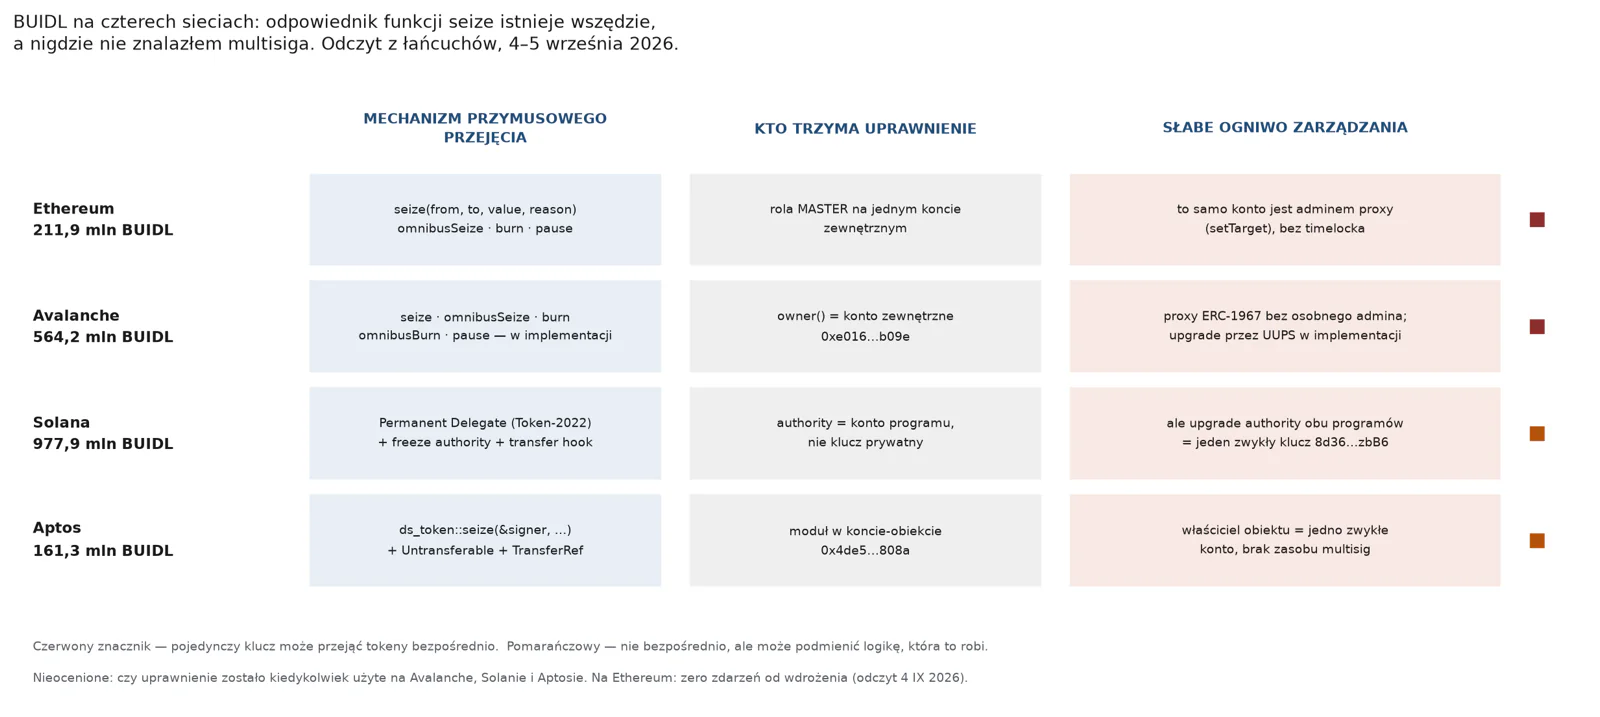
Trzy rzeczy z tej tabeli mają znaczenie operacyjne. Pierwsza: Ethereum nie jest największym wdrożeniem BUIDL i nie jest nawet drugim. Klasa solanowa jest 4,61 razy większa od ethereumowej, a avalanche'owa 2,66 razy. Analiza uprawnień wykonana wyłącznie na Ethereum opisuje 11,1% podaży z tych czterech klas. Druga: mechanizm przymusu różni się rodzajem, nie stopniem. seize przenosi tokeny na wskazany adres i zostawia je w istnieniu, permanentDelegate daje wskazanemu podmiotowi nieodwoływalne prawo transferu i palenia całego supply, a na Avalanche brak selektora forcedTransfer przy obecnym seize oznacza inną ścieżkę realizacji tej samej funkcji prawnej. Delegatem stałym na Solanie jest APm3MWbXfMMKAWgsDVnxcAGbLjvRxubPu1A8a5SA2kbJ, a authority mintu jest kontem programu 7tXjmbkZVY3Gmg9kDBebcNXT1yC5pyoxxXVLwdbv9tvP o rozmiarze 73 B, czyli nie kluczem. Trzecia: model kontroli nad upgrade'em jest na każdej z czterech sieci inny, a na trzech z nich najwyższe uprawnienie wisi na zwykłym koncie bez wielopodpisu widocznego on-chain. Adres właściciela kontraktu na Avalanche jest tym samym ciągiem co właściciel proxy i konto MASTER na Ethereum, co jest faktem o adresie, nie dowodem na to, że stoi za nim jeden klucz.
Na Solanie odczyt daje też wynik negatywny, który jest mocniejszy niż większość wyników pozytywnych w tej dziedzinie. Rozszerzenia włączone na mintcie to permanentDelegate, freezeAuthority, mintCloseAuthority, transferHook, metadataPointer i tokenMetadata. Rozszerzenia confidentialTransfer na tej liście nie ma. Największy tokenizowany fundusz świata na łańcuchu, który jako jedyny w tym zestawieniu ma poufne transfery w protokole, ich nie włączył. Transfer hook FsE8mCJyvgMzqJbfHbJQm3iuf3cRZC6n2vZi1Q8rQCy2 został wdrożony 26 sierpnia 2025 o 15:10 UTC, czyli ponad pięć miesięcy po kontrolerze z 14 marca 2025, co pokazuje, że warstwa walidacji transferu na Solanie dojrzewała po uruchomieniu klasy.
Użycia mechanizmów przymusu poza Ethereum nie ustalono i nie da się tego zrobić z publicznych węzłów w rozsądnym budżecie zapytań. Publiczny węzeł Avalanche limituje eth_getLogs do 2 048 bloków, co przy 41 884 144 blokach historii daje 20 451 żądań na jeden pełny skan; historia użycia delegata na Solanie wymaga skanu transakcji mintu, a indekser Aptos pozostawał poza zasięgiem. Zero zdarzeń Seize na Ethereum jest więc faktem o jednej z ośmiu klas udziałów, nie o produkcie.
Najdroższa awaria oracle NAV to zapis, którego nie ma
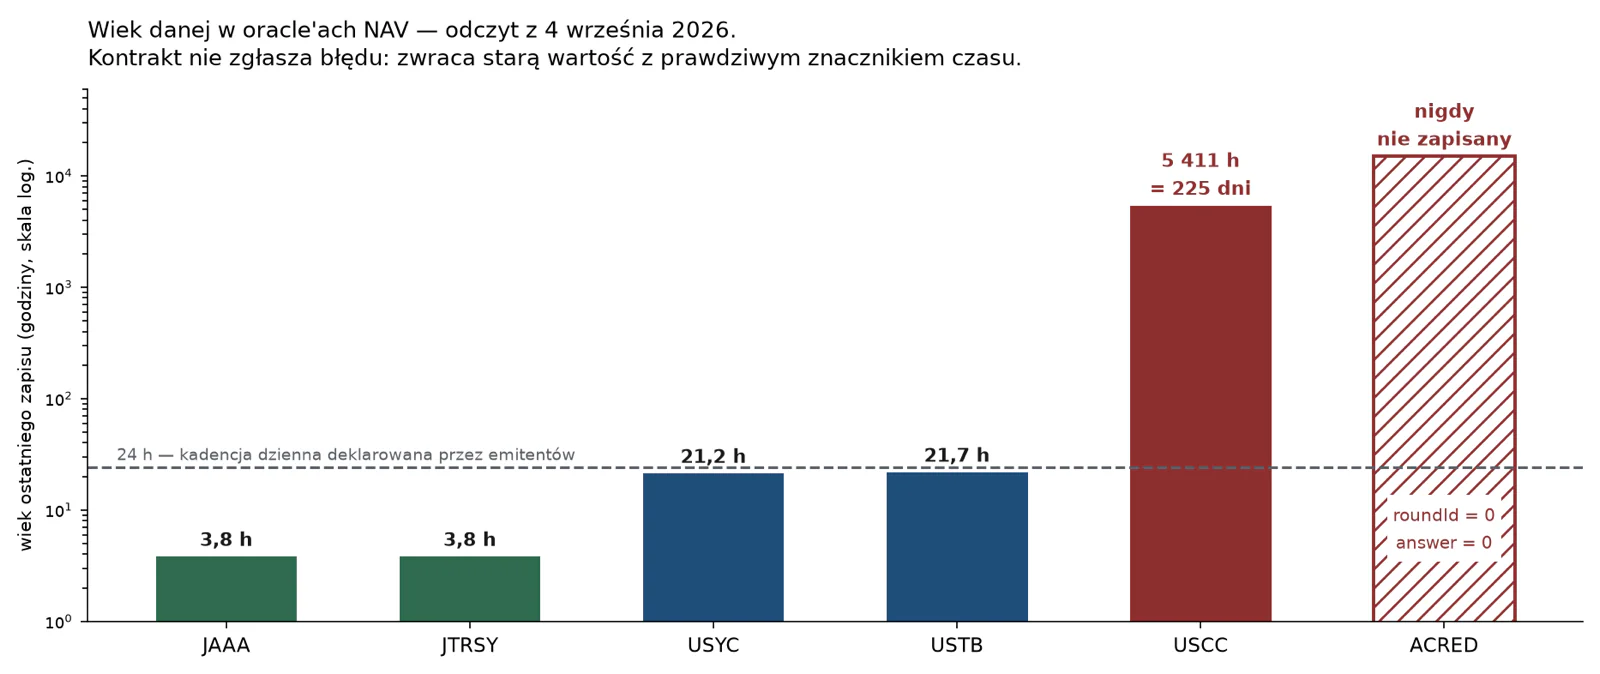
Warstwa danych zachowuje się odwrotnie niż warstwa tokena: standardy są tu ustalone od lat, a stan produkcyjny rozjeżdża się o cztery rzędy wielkości w obrębie jednego protokołu. Punktem wyjścia jest zdanie z filingu Securitize (Form 424B3, 2026, 🟢 P): informacja o NAV dostarczana smart contractom pochodzi od właściwego fund administratora albo transfer agenta, a dostawcy oracle ją przenoszą. Oracle nie liczy NAV. Dla aktywów bez ciągłej ceny rynkowej nie istnieje też przedmiot agregacji wieloźródłowej, bo dziesięć kopii jednej wyceny administratora nie jest dziesięcioma źródłami. Stąd model pojedynczego zaufanego źródła uczynionego weryfikowalnym, ogłoszony przez RedStone i Securitize 1 lipca 2025 jako pilotaż i opisany jako podstawa dziennego NAV dla ACRED oraz HLSCOPE zamiast wyceny kwartalnej (dokumentacja dostawcy, 🟢 P). Dzienna publikacja nie oznacza przy tym dziennej wyceny, a częstotliwości faktycznej wyceny portfeli kredytowych dla żadnego z tych funduszy nie ustalono.
Kadencja mierzalna jest natomiast wprost. Odczyt ośmiu kontraktów oracle typu push obsługujących NAV i parametry ryzyka tokenizowanych funduszy na Ethereum mainnet, 4 września 2026 o 11:08 UTC (🟢 P):
| Oracle | Ostatni zapis | Wiek danej | maxPriceDeviation |
|---|---|---|---|
USCC 0x129c3285…29c9 |
22 stycznia 2026, 00:00 UTC | 5 411 h, czyli 225 dni | brak odczytu, wywołanie revertuje |
ACRED 0xE952F28c…00B9 |
nigdy, roundId = 0 |
nie dotyczy, answer = 0,0 |
0 |
USYC 0x228Cb3e4…F2A4 |
3 września 2026, 13:56 UTC | 21,2 h | 0 |
USTB 0xc11B9FbF…61A2 |
3 września 2026, 13:25 UTC | 21,7 h | 0 |
JAAA 0x8fA713d4…9Ada |
4 września 2026, 07:22 UTC | 3,8 h | 0 |
JTRSY 0x74c0e98b…8876 |
4 września 2026, 07:22 UTC | 3,8 h | 0 |
PT-srUSDe (Pendle) 0xc63D0747…d887 |
4 września 2026, 11:00 UTC | 0,1 h | 0 |
PT staging (Pendle) 0x565a1214…fAb4 |
3 września 2026, 12:00 UTC | 23,1 h | 0 |
Wszystkie te kontrakty implementują AggregatorV2V3Interface, czyli dla konsumenta są nieodróżnialne od feedu Chainlinka na poziomie interfejsu, przy czym wartość zapisuje w nich jeden adres z rolą WRITER_ROLE, a DEFAULT_ADMIN_ROLE trzymają konta zewnętrzne. Kontrola odchylenia jest potwierdzonym zerem w siedmiu z ośmiu adresów, co zgodnie z komentarzem w kodzie oznacza jej wyłączenie i brak on-chainowego limitu na skok wartości między zapisami. Dla USCC odczyt tego parametru revertuje, więc jego stan pozostaje nieznany i nie jest zapisywany jako zero. Czy ktokolwiek konsumuje dziś feedy USCC i ACRED, nie ustalono; pomiar dowodzi, że dana jest stara albo nieistniejąca, nie że ktoś używa jej jako aktualnej.
Dokumentacja Chainlinka od dawna mówi, że feedy nie są strumieniem: agregator aktualizuje odpowiedź po przekroczeniu progu odchylenia albo po upływie heartbeatu, a odpowiedzialność za sprawdzenie updatedAt leży na aplikacji. Realne parametry z opublikowanych konfiguracji pokazują, jak bardzo zależą od aktywa: rezerwy TUSD mają heartbeat 24 godziny i próg 5%, rezerwy WBTC w walletach custody BitGo około 10 minut i 1%, zgodnie z czasem bloku Bitcoina. Skala warstwy pokrycia w środku 2026 to ponad 40 aktywnych feedów Proof of Reserve w 56 zintegrowanych projektach weryfikujących ponad 17 mld USD aktywów rezerwowych, przy około 110 mld USD wartości on-chain zabezpieczonej łącznie (dokumentacja i przeglądy dostawcy, 🟢 P). Sam dostawca ujawnia przy tym ograniczenie, które przesądza o wartości takiego feedu w analizie: jeśli menedżer listy adresów jest samoraportujący, feed może obejmować salda z adresów bez kryptograficznie potwierdzonej własności, a emitent mógłby go zawyżyć, dodając adresy, których nie kontroluje. Konfiguracji żadnego konkretnego feedu Proof of Reserve pod tym kątem nie sprawdzono.
Rozkład realnych strat potwierdza, że ryzyko siedzi u źródła i u konsumenta, nie w transporcie. Ujawnienie Stream Finance z 4 listopada 2025 to około 93 mln USD straty na zewnętrznym zarządzającym i około 285 mln USD kontagionu, przy wycenie xUSD w protokole pożyczkowym na 1,06 USD wobec około 0,86 USD na rynku oraz rozbieżności między około 500 mln USD deklarowanego TVL i około 170 mln USD weryfikowalnego on-chain (🟡 W). Moonwell zanotował 1,78 mln USD złego długu na błędnej konfiguracji feedu cbETH w lutym 2026 i 8,7 mln USD z eksploitu oracle cenowego przez token MAMO w sierpniu 2026, opisanego jako trzecia awaria oracle'owa w jedenaście miesięcy (🟡 W). Ostium na Arbitrum straciło 23,75 mln USD w USDC 15 lipca 2026 (🟡 W). W żadnym z tych czterech przypadków nie zawiodła sieć węzłów.
Warstwa attestacji rezerw ma w tym samym czasie inną dynamikę, bo ją reguluje ustawa. GENIUS Act ustawia podłogę na miesięczne raporty o rezerwach badane przez firmę zarejestrowaną w PCAOB i certyfikowane przez CEO oraz CFO, a przy ponad 50 mld USD tokenów w obiegu dodaje roczny audyt według GAAP; MiCA w art. 36 wymaga publikowania składu rezerwy co najmniej miesięcznie. Praktyka rozkłada się na tym progu: USDC ma attestację miesięczną wykonywaną przez Deloitte & Touche LLP, uzupełnioną tygodniowymi ujawnieniami i dziennymi danymi funduszu rezerwowego na poziomie CUSIP, USDT kwartalną od BDO Italia bez zakończonego pełnego audytu na środek 2026, PYUSD oraz USDP miesięczną od KPMG LLP, a BUIDL roczny audyt funduszu od PwC. Historia audytora Circle jest w źródłach rozbieżna i nie została rozstrzygnięta: jedno źródło opisuje przeniesienie raportowania USDC do Grant Thornton w 2025, drugie wskazuje Deloitte jako attestora rezerw i audytora sprawozdań od roku obrotowego 2022, trzecie opisuje migrację w kierunku Grant Thornton → Deloitte w roku obrotowym 2022.
Obliczenia poufne w compliance są dziś dokumentacją i jedną wyłączoną opcją protokołu
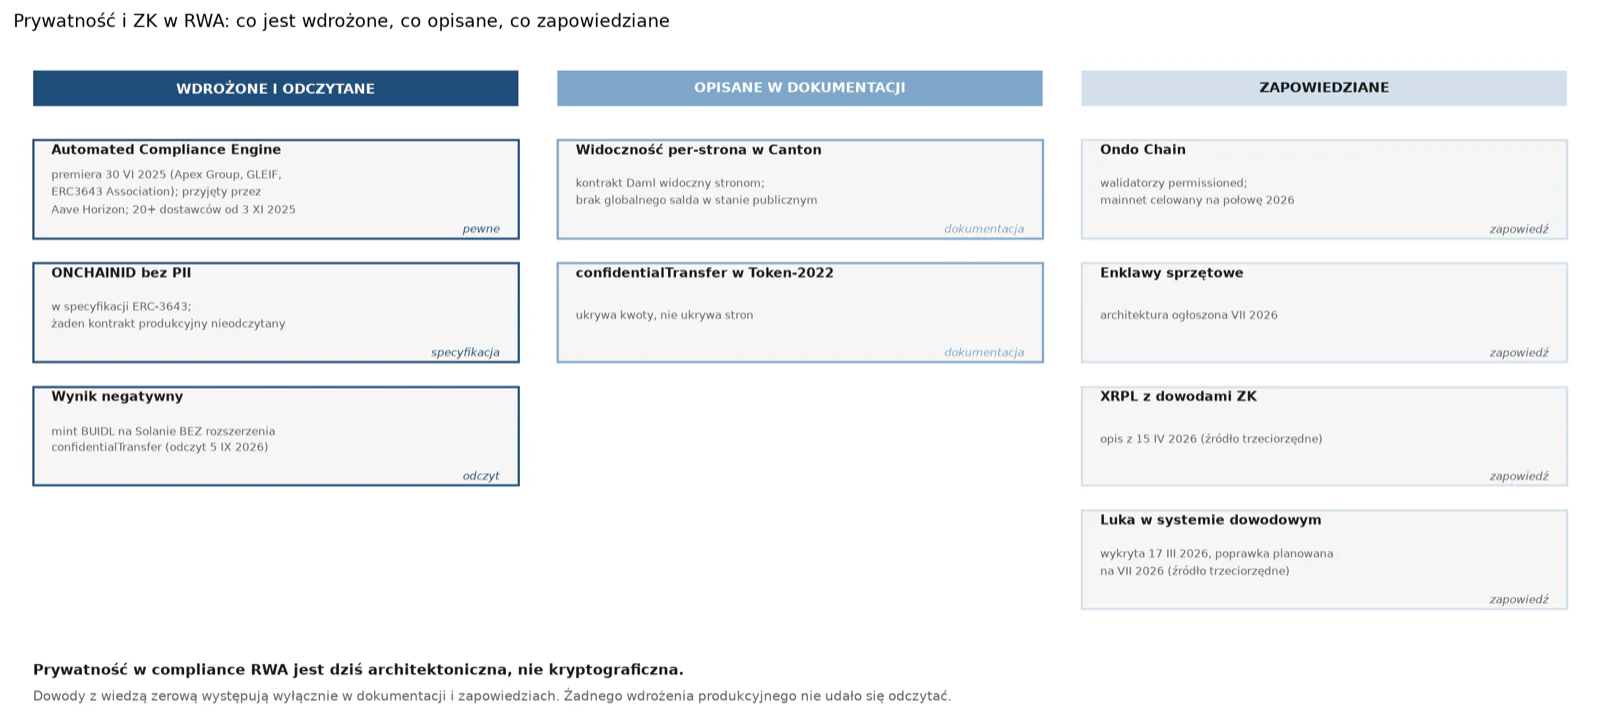
Ta warstwa jest najczęściej mylona z wdrożoną i najlepiej pokazuje wartość rozdzielenia trzech poziomów pewności. Wdrożone i weryfikowalne są dwie rzeczy. Pierwsza to compliance dostarczany jako dane oracle'owe: Automated Compliance Engine uruchomiony 30 czerwca 2025 we współpracy z Apex Group, GLEIF oraz ERC3643 Association, przyjęty przez instytucjonalny rynek pożyczkowy Aave Horizon jako warstwa compliance, z rozszerzeniem sieci dostawców o ponad dwadzieścia podmiotów ogłoszonym 3 listopada 2025 (komunikaty, 🟢 P). Nie jest to jednak kryptografia ukrywająca dane, a mechanizm odpytywania o spełnienie warunku z użyciem weryfikowalnego identyfikatora podmiotu prawnego. Druga to konstrukcja tożsamości bez danych osobowych w ekosystemie ERC-3643, gdzie ONCHAINID przechowuje klucze i podpisane claimy, czyli referencje i hashe (specyfikacja, 🟢 P). Żadnego produkcyjnego kontraktu ERC-3643 nie odczytano, więc skala realnego użycia tej konstrukcji pozostaje nieustalona.
Poufność sald w protokole ma dziś dwa udokumentowane warianty i żaden z nich nie jest kryptograficzny w sposób, w jaki sugeruje potoczne „ZK w compliance”. Canton nie ma globalnego salda w publicznym stanie, bo pozycja jest kontraktem Daml widocznym wyłącznie dla stron, i to jest prywatność bez dowodów z wiedzą zerową. Solana ma rozszerzenie confidentialTransfer, które ukrywa kwoty transferu, ale nie strony, i którego odczyt mintu BUIDL na tej sieci nie wykazał. Zapowiedzi są trzy i wszystkie mają charakter architektoniczny, nie produkcyjny: Ondo Chain jako instytucjonalny L1 z walidatorami permissioned stakującymi RWA, z mainnetem celowanym na połowę 2026, oraz ogłoszona w lipcu 2026 architektura oparta na bezpiecznych enklawach sprzętowych wykonujących logikę aplikacji prywatnie, przy zdecentralizowanym zbiorze atestatorów (🔴 T). Łańcuchy projektowane pod RWA nie mają w dostępnych rozbiciach danych ani wartości, ani obrotu.
Uzupełnienie z sieci, bo w bazie modułów tej warstwy nie ma: dostawca oracle publikuje własny opis standardu prywatności i ZK-KYC jako sposobu na przyznawanie uprawnień bez ujawniania danych, XRP Ledger został opisany 15 kwietnia 2026 jako dodający dowody z wiedzą zerową dla prywatnych transakcji banków (🔴 T, 24/7 Wall St.), a materiał edukacyjny z danymi aktualnymi na maj 2026 opisuje krytyczną lukę w systemie dowodowym wykrytą 17 marca 2026 z poprawką planowaną na lipiec 2026, bez wskazania konkretnego systemu (🔴 T, coinpaprika). Ani jedno z tych źródeł nie podaje weryfikowalnego stanu produkcyjnego produktu RWA używającego dowodów z wiedzą zerową do compliance. Wniosek dla tej warstwy brzmi więc tak: nie ustalono istnienia wdrożonego, odczytywalnego z łańcucha compliance opartego na dowodach z wiedzą zerową w żadnym z sześciu największych tokenizowanych funduszy.
Canton kupuje prywatność ceną composability i płaci ją w weryfikowalności liczb
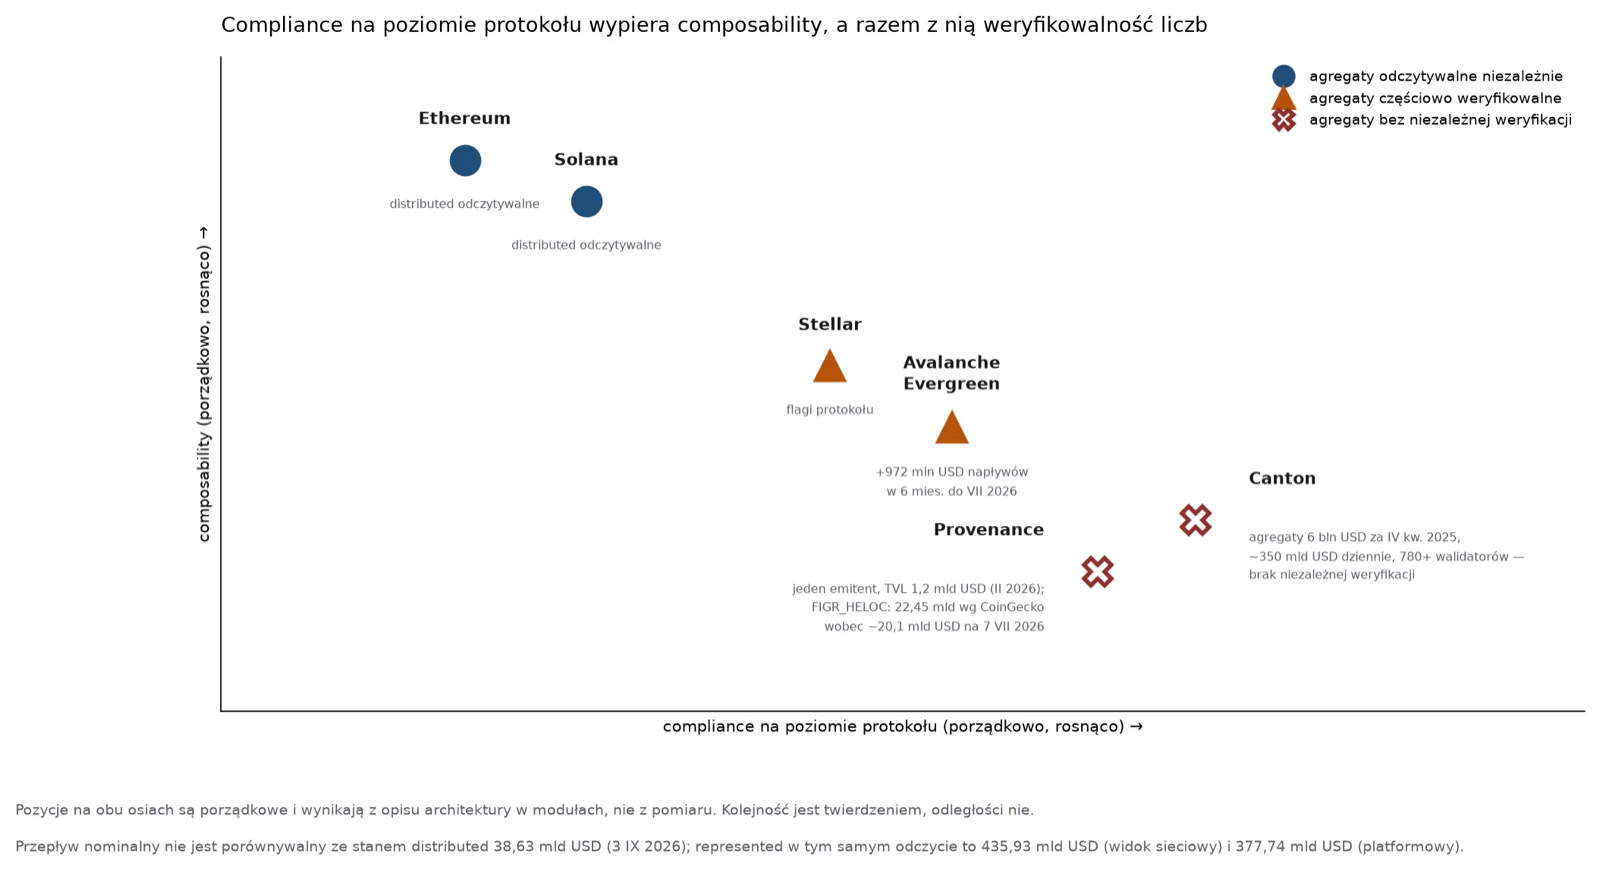
Appchainy instytucjonalne rozwiązują problem, którego Ethereum nie rozwiązuje wcale: instytucja nie chce, by konkurencja widziała jej pozycje, a na łańcuchu z jawnym stanem widzi je przez analizę adresów. Canton odpowiada na to architekturą sieci sieci, w której każda instytucja prowadzi własną księgę, a wspólna warstwa synchronizacji pozwala dwóm księgom zmienić się jednocześnie albo wcale; uprawnienia są w tym modelu wyborami przysługującymi konkretnym stronom i autoryzowanymi przez silnik, nie warunkiem require w kodzie. Standard tokenów CIP-56 ma być wspólnym interfejsem dla emitentów w tej samej sieci, żeby aplikacje do dostawy przeciw płatności, repo oraz collateralu nie integrowały każdego tokena osobno (dokumentacja, 🟢 P). Model podzielonej prywatności jest tu konsekwencją: dane widzi strona transakcji, nie sieć.
Zaplecze instytucjonalne tej sieci jest realne i weryfikowalne po nazwach podmiotów. Konsorcjum obejmuje BNP Paribas, Goldman Sachs, Deutsche Börse i Microsoft, Tradeweb uruchomił tokenizowane repo w grudniu 2025, Archax dystrybuuje tokenizowane fundusze, sieć przyłączyła się w 2025 do programu przenoszącego koszt usług oracle z aplikacji na sieć, a w pierwszym kwartale 2026 przyjęła strumienie danych, dane NAV i AUM, Proof of Reserve oraz protokół komunikacji międzysieciowej. Autoryzacja od DTCC obejmuje trzy lata, z wdrożeniem tokenizacji podzbioru amerykańskich papierów skarbowych w custody DTC zaplanowanym na drugą połowę 2026 (🔴 T co do warunków umowy, 🟢 P co do celu na 2026 ze strony sieci).
Agregaty tej sieci są natomiast nieporównywalne z resztą rynku i nieweryfikowalne z zewnątrz. Podawane wielkości to 6 bln USD przetworzonych aktywów rzeczywistych za czwarty kwartał 2025, około 350 mld USD dziennie w aktywności na amerykańskich obligacjach skarbowych, 9 bln USD wolumenu miesięcznie, około 66,6 mln USD opłat protokołu w kwietniu 2026 i ponad 780 walidatorów (🟡 W i 🔴 T). Krytyka z września 2026 wskazuje, że kwoty bilionowe mogą reprezentować zagregowaną aktywność notional, wspierane aktywa, pilotaże albo pokrycie ekosystemu, i nie mają niezależnej weryfikacji (🔴 T). Zestawienie ich z wielkością rynku distributed jest błędem kategorialnym: 6 bln USD to przepływ nominalny, a 38,63 mld USD distributed z odczytu 3 września 2026 to stan; w tym samym odczycie represented wynosi 435,93 mld USD w widoku sieciowym i 377,74 mld USD w widoku platformowym, co jest rozbieżnością wewnątrz jednego dostawcy danych z jednego dnia. Cena samego tokena tej sieci spadła w dwa tygodnie o 12,4% do 0,1415 USD przy dziennym wolumenie 8–17 mln USD, mimo umowy z DTCC (🟡 W, czerwiec 2026).
Sprzeczność, którą ta warstwa ujawnia, jest strukturalna. Łańcuchy z najsilniejszymi funkcjami compliance na poziomie protokołu mają najsłabszą composability, a łańcuchy z najlepszą composability realizują compliance w kontraktach, co wychodzi drożej i nigdy nie jest kompletne. Provenance jest tego skrajnym przypadkiem: cały TVL sieci na poziomie 1,2 mld USD w lutym 2026 pochodzi od jednego emitenta, największym tokenizowanym aktywem świata jest tam token oparty na portfelu kredytów pod zastaw kapitału własnego w nieruchomości o kapitalizacji 22 445 444 187 USD według CoinGecko i około 20,1 mld USD na 7 lipca 2026 według dashboardu rynkowego, czyli więcej niż wszystkie tokenizowane amerykańskie papiery skarbowe razem przy 15,16 mld USD, a deklarowana oszczędność wynosi około 125 punktów bazowych na kredycie przy braku jakiejkolwiek composability (🔴 T co do 125 bps, deklaracja strony zainteresowanej). Avalanche rozwiązuje to samo napięcie inaczej, subnetami skonfigurowanymi pod przepływy permissioned, i przyciągnął w sześć miesięcy do lipca 2026 około 972 mln USD napływów.
Cross-chain w permissioned RWA obsługuje transfer agent, nie most
Warstwa rozliczenia międzysieciowego jest jedyną, w której w 2026 roku dzieje się realna zmiana konstrukcyjna, i jednocześnie najsłabiej opisaną. Przeniesienie permissioned tokena między sieciami nie jest operacją na moście, bo stan allow-listy musi podążyć za tokenem albo transfer agent na sieci docelowej musi wyemitować równoległe roszczenie. W praktyce działa to tak: posiadacz BENJI chcący przenieść pozycję między łańcuchami koordynuje się z transfer agentem Franklin Templetona, który pali tokeny na sieci źródłowej i mintuje ekwiwalent na docelowej po weryfikacji, że oba adresy są na allow-liście, a OUSG przechodzi między Ethereum, Mantle oraz Polygonem przez most świadomy allow-listy, nie przez most permissionless (dokumentacja i opisy produktowe, 🟡 W i 🔴 T). Każdy dodatkowy skok nakłada ryzyko mostu, oracle, screeningu sankcyjnego oraz warstwy finalności.
Liczba sieci pod jednym produktem jest przy tym w źródłach rozbieżna i tej rozbieżności nie rozstrzygnięto. Moduł opisujący warstwy stosu podaje osiem łańcuchów dla BUIDL i osiem dla BENJI, moduł o łańcuchach podaje dziewięć dla obu. Odczyt potwierdza cztery klasy BUIDL, a nowe wdrożenia dochodzą w trakcie: BUIDL trafił na Tempo 30 lipca 2026 (komunikat, 🟢 P). Koszt krańcowy kolejnej sieci jest niski względem AUM, na co wskazuje utrzymanie opłaty za zarządzanie na poziomie 50 bps we wszystkich nowych klasach udziałów ogłoszonych 13 listopada 2024 (komunikat, 🟢 P), ale nie jest zerowy, bo osiem klas to osiem konfiguracji compliance i osiem punktów awarii, co odczyt czterech z nich potwierdza rodzajowo.
Abstrakcja łańcucha po stronie danych jest dalej posunięta niż po stronie tokena. Protokół komunikacji międzysieciowej jest w RWA istotny nie jako most, a jako mechanizm utrzymania tego samego NAV na wielu sieciach, bo bez wspólnego kanału danych każda z nich mogłaby wyceniać ten sam udział inaczej. Po stronie dystrybucji ten sam kierunek przyjęły warstwy drugiego poziomu: Robinhood uruchomił dedykowaną sieć pod tokenizowane akcje na stosie Arbitrum 1 lipca 2026, Base zakotwiczyło szyny rozliczeniowe natywne dla USDC, a tokenizowane akcje na Base wystartowały z feedami cenowymi Chainlinka w sierpniu 2026 (🟡 W).
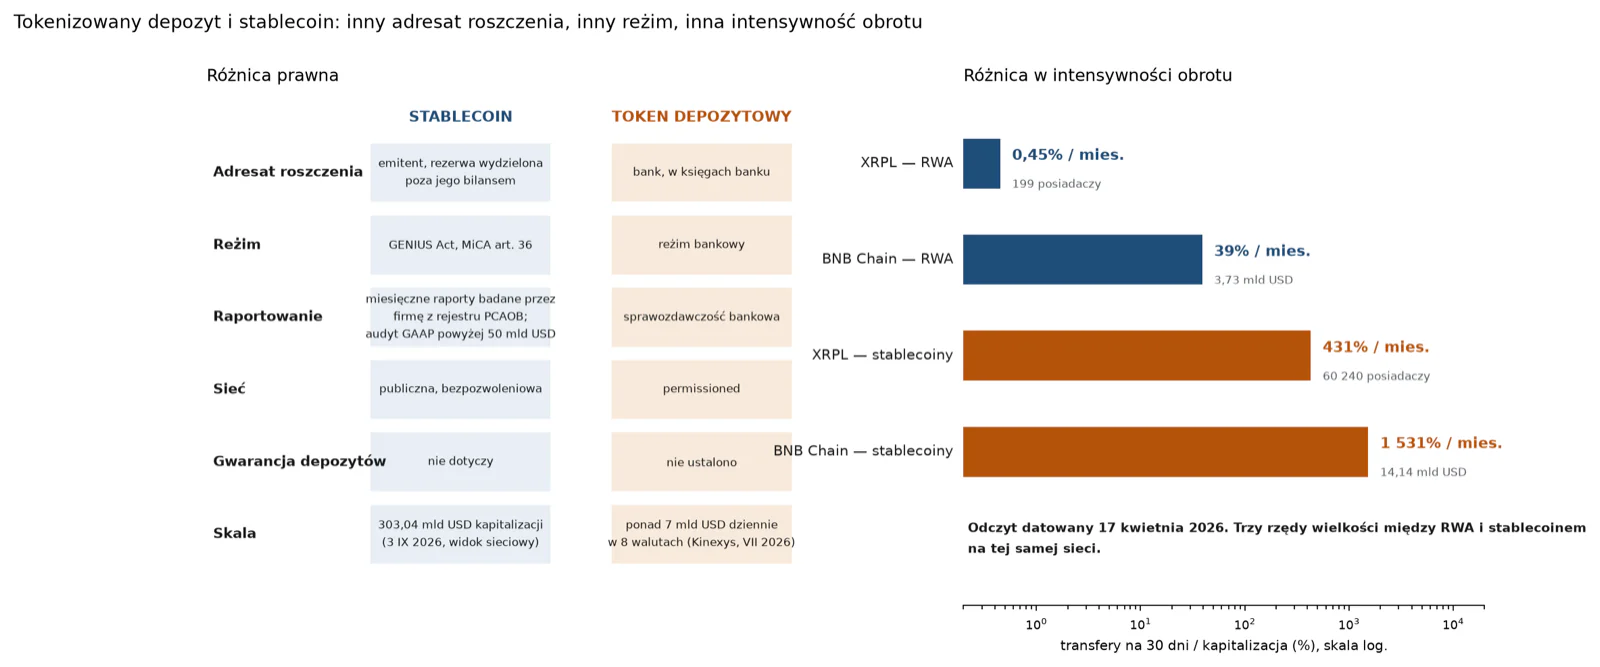
Kontrolą sensowności całej tej warstwy jest wskaźnik obrotu do wartości. Na XRP Ledger, w sierpniu 2026, aktywa RWA w kategorii represented o wartości 4,06 mld USD wygenerowały 18,15 mln USD transferów w 30 dni, co daje około 0,45% miesięcznie, przy 199 posiadaczach RWA na całą sieć; stablecoiny na tej samej sieci, przy kapitalizacji 901,4 mln USD i 60 240 posiadaczach, wygenerowały 3,89 mld USD, czyli około 431% miesięcznie (🟢 P). Ta sama technologia, te same opłaty, ta sama finalność. Różnicą jest to, kto może odebrać token, i żadna warstwa rozliczenia międzysieciowego tej różnicy nie znosi.
Tokenizowany depozyt bankowy i stablecoin różnią się adresatem roszczenia, nie technologią
Rozdzielenie tych dwóch instrumentów jest w 2026 roku najczęściej pomijanym rozróżnieniem w całym stosie. Stablecoin jest zobowiązaniem emitenta pokrytym wydzieloną rezerwą, wobec której obowiązuje reżim raportowania: miesięczne raporty badane przez firmę zarejestrowaną w PCAOB z certyfikacją CEO i CFO, roczny audyt GAAP powyżej 50 mld USD w obiegu według GENIUS Act, comiesięczna publikacja składu rezerwy według art. 36 MiCA. Rezerwa USDC to w około 80% dedykowany fundusz zarządzany przez BlackRocka z custody w BNY Mellon (🟡 W, czerwiec 2026). Token depozytowy jest zobowiązaniem banku zapisanym w księgach banku, obsługiwanym w sieci permissioned, i podlega reżimowi bankowemu, nie reżimowi rezerwy stablecoinowej. Kinexys JPMorgana rozlicza w tym modelu ponad 7 mld USD dziennie w ośmiu walutach (🟡 W, lipiec 2026), co jest przepływem w zamkniętym systemie i nie ma wspólnej jednostki z wielkością rynku distributed.
Różnica techniczna wynika z prawnej i jest mierzalna w intensywności użycia. Stablecoina może odebrać dowolny adres, więc jego obrót jest wielokrotnością kapitalizacji: na BNB Chain, przy odczycie datowanym 17 kwietnia 2026, stablecoiny o kapitalizacji 14,14 mld USD wygenerowały 216,42 mld USD transferów w 30 dni, czyli około 1 531% miesięcznie, a aktywa RWA o wartości 3,73 mld USD wygenerowały 1,46 mld USD, czyli około 39% (🟢 P). Token depozytowy nie krąży w ten sposób z założenia, bo jego odbiorcą może być wyłącznie uczestnik sieci, a rozliczenie ma być atomowe wewnątrz niej. Kapitalizacja stablecoinów na 3 września 2026 to 303,04 mld USD w widoku sieciowym i 303,21 mld USD w widoku platformowym tego samego dostawcy danych.
Czego w tej warstwie nie ustalono, ma znaczenie dla oceny ryzyka. Traktowanie tokenizowanych depozytów przez systemy gwarantowania depozytów nie zostało w dostępnej bazie rozstrzygnięte. Ustalone jest natomiast to, że aktywa cyfrowe u jednego z federalnie licencjonowanych custodianów nie mają ochrony FDIC ani SIPC, a limity polis ubezpieczeniowych custodianów cyfrowych, deklarowane w 2026 na poziomie od 30 mln USD do ponad 350 mln USD, są limitami polis, nie gwarancją wypłaty.
Co z tego wynika
- Analiza uprawnień wykonana na jednym łańcuchu opisuje jedną klasę udziałów, nie produkt. Dla BUIDL odczyt Ethereum obejmuje 11,1% podaży z czterech odczytanych klas, a mechanizm przymusu jest na każdej z tych sieci inny rodzajowo. Audyt permissioned produktu wielołańcuchowego wymaga tyle odczytów, ile jest klas.
- Ocena oracle NAV sprowadza się do jednego wywołania i jednego odejmowania. Wiek danej liczony z
updatedAtrozstrzyga więcej niż cała dokumentacja dostawcy, a zgodność interfejsu zAggregatorV3Interfacenie dowodzi, że dane pochodzą z sieci węzłów: w odczytanych ośmiu kontraktach zapisuje jeden adres z rolą, a administrują nimi konta zewnętrzne. - Wyłączona kontrola odchylenia jest stanem domyślnym, nie wyjątkiem. Siedem z ośmiu odczytanych feedów zwróciło
maxPriceDeviationrówne zero, co znosi on-chainowy limit skoku NAV między zapisami i przenosi całe ryzyko na walidację po stronie konsumenta. - Prywatność w compliance jest dziś prywatnością architektoniczną, nie kryptograficzną. Wdrożone są compliance jako dane oracle'owe oraz model widoczności per-strona w sieci instytucjonalnej; poufne transfery w protokole istnieją jako opcja, której największy tokenizowany fundusz na tej sieci nie włączył.
- Cross-chain w permissioned RWA jest operacją rejestrową obsługiwaną przez transfer agenta, więc czas i koszt przeniesienia pozycji między sieciami zależą od procedury emitenta, nie od parametrów mostu. Wskaźnik obrotu do wartości, liczony osobno dla RWA i stablecoinów na tej samej sieci, natychmiast pokazuje, czy dana warstwa rozliczenia w ogóle jest używana.
- Przy porównywaniu wielkości warstw obowiązuje rozdzielenie jednostek: stan distributed, stan represented i przepływ nominalny nie są porównywalne, a różnica 58 mld USD między dwoma widokami tego samego dostawcy danych z 3 września 2026 pokazuje, że nawet w obrębie jednego stanu trzeba cytować widok.
Jak to sprawdzić samemu
Wszystkie odczyty w tym tekście wykonano bez klucza API. Powtórzenie ich zajmuje kilkanaście wywołań.
- Ustal, czy kontrakt jest proxy, i odczytaj adres implementacji: slot EIP-1967 albo funkcja
implementation(), dla starszych konstrukcjitarget(). Sprawdź, czy właściciel jest kontraktem; jeśli jest Safe'em, odczytajgetThreshold()igetOwners(). Zapisz wynik w formie „X z Y” albo „konto zewnętrzne”. - Wypisz z ABI wszystkie funkcje o
stateMutabilityinnym niżviewipure, a potem zaznacz te, które ruszają cudze saldo:seize,forcedTransfer,burn(address,uint256),burnFrom,freeze,setAddressFrozen. Dla każdej odczytaj modyfikator dostępu z kodu źródłowego, nie z nazwy. - Potwierdź, kto ma te uprawnienia dziś: przeskanuj zdarzenia
RoleGrantediRoleRevokedod bloku wdrożenia, a stan potwierdź wywołaniemhasRole(). Rola bez posiadacza to inny stan ryzyka niż brak funkcji w kodzie. - Powtórz kroki 1–3 dla każdej sieci, na której produkt ma klasę udziałów. Na Solanie odczytaj listę rozszerzeń mintu i sprawdź obecność
permanentDelegateoraz tożsamość delegata. Na Stellarze odczytaj flagi konta emitenta i zweryfikuj emitenta przezhome_domaini plikstellar.toml, bo kod aktywa nie jest tożsamością. - Zmierz wiek danej oracle: wywołaj
latestRoundData()(selektor0xfeaf968c), odczytajupdatedAt, odejmij od znacznika czasu bieżącego bloku. SprawdźroundId > 0ianswer > 0. OdczytajmaxPriceDeviationalbo jego odpowiednik i zapisz osobno przypadek, w którym wywołanie revertuje. - Przeczytaj kod konsumenta feedu i sprawdź, czy waliduje
updatedAt,roundIdorazanswer, i czy ma fallback. Brak takiej walidacji przy dziennej kadencji NAV jest ryzykiem terminu, nie ryzykiem zdarzenia. - Policz wskaźnik obrotu: wolumen transferów w 30 dni podzielony przez wartość, osobno dla RWA i dla stablecoinów na tej samej sieci. Rozstęp między tymi dwiema liczbami mówi, ile z warstwy rozliczenia jest faktycznie używane.
Źródła
🟢 pierwotne · 🟡 wtórne wiarygodne · 🔴 trzeciorzędne (nie służą do cytowania liczb)
Odczyty on-chain (🟢 P)
- Odczyt czterech klas udziałów BUIDL, 5 września 2026, dla Ethereum 4 września 2026; adresy zmapowane z CoinGecko i zweryfikowane wywołaniem
symbol(),name()albo metadanych na sieci docelowej, adres solanowy zgodny z komunikatem Securitize z 25 marca 2025. Ethereum0x7712c34205737192402172409a8f7ccef8aa2aec; Avalanche0x53fc82f14f009009b440a706e31c9021e1196a2f, implementacja0xf93667d01c7675e2667ee392aa69104df79c4ad0, blok wdrożenia 52 649 153, 4 listopada 2024, 14:12 UTC; Solana mintGyWgeqpy5GueU2YbkE8xqUeVEokCMMCEeUrfbtMw6phr, hookFsE8mCJyvgMzqJbfHbJQm3iuf3cRZC6n2vZi1Q8rQCy2wdrożony 26 sierpnia 2025, 15:10 UTC, kontroler 14 marca 2025, 13:50 UTC; Aptos obiekt FA0x50038be55be5b964cfa32cf128b5cf05f123959f286b4cc02b86cafd48945f89, moduł0x4de5876d8a8e2be7af6af9f3ca94d9e4fafb24b5f4a5848078d8eb08f08e808a - Kontrakty BUIDL na Ethereum, odczyt 4 września 2026 przez eth.blockscout.com: proxy i implementacja
DSTokenv5, rejestr usług przezgetDSService(uint256),ComplianceConfigurationService0x1dc378568cefd4596c5f9f9a14256d8250b56369,ComplianceServiceRegulated0x07a1ebfb9a9a421249ddc71bddb8860cc077e3a9, Trust Service0x3a68756d0335e75c909ba1e8fefc1d4832c36c60, skan zdarzeńSeize,OmnibusSeize,OmnibusBurn,Pause,Unpause,BurniIssueod bloku 19 343 277 - Kontrakty OUSG, odczyt 4 września 2026: proxy
0x1B19C19393e2d034D8Ff31ff34c81252FCBbee92, implementacjaCashKYCSenderReceiver, komplet zdarzeńRoleGrantediRoleRevokedod bloku 16 234 210, weryfikacja przezhasRole(), progi Safe'ów 4 z 7, 3 z 5 i 1 z 9 - Konto emitenta BENJI na Stellarze, odczyt 4 września 2026 przez horizon.stellar.org: flagi, trustlinki, wagi sygnatariuszy i progi, 20 emitentów o kodzie
BENJI - Pomiar
gasUseddlatransfer(address,uint256)na Ethereum mainnet, 4 września 2026: USDC n=40, OUSG n=17, BUIDL n=46, mediany - Osiem kontraktów oracle typu push, odczyt 4 września 2026, 11:08 UTC:
description(),decimals(),latestRoundData(),maxPriceDeviation(); zdarzeniaRoleGranteddla identyfikacjiWRITER_ROLEiDEFAULT_ADMIN_ROLE
Dokumenty pierwotne i dokumentacja (🟢 P)
- SEC EDGAR, Securitize Holdings, Form 424B3 (2026): NAV dostarczany przez fund administratora albo transfer agenta, brak ciągłej ceny rynkowej dla aktywów platformy, dostawcy oracle
- PR Newswire, komunikat o nowych klasach udziałów BUIDL, 13 listopada 2024: opłata 50 bps dla nowych klas, lista sieci
- Komunikat Securitize o BUIDL na Tempo, 30 lipca 2026
- Dokumentacja Chainlink: brak strumieniowania feedów, mechanika progu odchylenia i heartbeatu, obowiązek sprawdzania
updatedAtpo stronie aplikacji, ujawnienie ryzyka samoraportujących menedżerów list adresów, parametry feedów rezerw TUSD i WBTC, skala Proof of Reserve - Komunikaty o Automated Compliance Engine, 30 czerwca 2025 i 3 listopada 2025; NAVLink dla CRDT, 5 listopada 2025; Proof of Reserve dla ETP-ów, 24 września 2025; State Street i Galaxy, 10 grudnia 2025
- RedStone i Securitize, pilotaż modelu pojedynczego zaufanego źródła, 1 lipca 2025; opis dziennego NAV dla ACRED i HLSCOPE
- Specyfikacje standardów: EIP-3643 i whitepaper T-REX, dokumentacja rozszerzeń SPL Token-2022, semantyka flag i modelu wag na Stellarze, dokumentacja CIP-56 i architektury Canton
- Dashboardy operatorów danych rynkowych, odczyty 17 kwietnia, sierpnia i 3 września 2026: distributed, represented, stablecoiny, wolumeny transferów, liczby posiadaczy
Źródła wtórne (🟡 W)
- Analizy upadku Stream Finance, listopad 2025: strata około 93 mln USD, kontagion około 285 mln USD, wycena 1,06 USD wobec około 0,86 USD, rozbieżność deklarowanego i weryfikowalnego TVL
- Doniesienia o incydentach Moonwella, luty i sierpień 2026, oraz o eksploicie Ostium, 15 lipca 2026
- Materiały o wymogach GENIUS Act i art. 36 MiCA, kadencjach attestacji oraz składzie rezerwy USDC, czerwiec 2026
- Analiza Canton Network, 30 czerwca 2026: konsorcjum, architektura, opłaty protokołu, cena i wolumen tokena
- Raport o stanie tokenizacji, dane zebrane 10 lipca 2026: udziały sieci, przepływ Kinexys, teza o rozdzielności emisji i rynku
- Doniesienia o napływach netto per sieć, 26 lipca 2026, oraz o warstwach drugiego poziomu pod tokenizowane akcje, lipiec i sierpień 2026
Źródła trzeciorzędne (🔴 T)
- Krytyka weryfikowalności agregatów Canton, wrzesień 2026
- Materiały o autoryzacji DTCC, grudzień 2025
- Deklaracja oszczędności 125 punktów bazowych na kredycie w rejestrze na Provenance, styczeń 2025, wypowiedź przedstawiciela sieci
- Opisy problemu przenoszenia stanu allow-listy między sieciami i mostu świadomego allow-listy, 2026
- Zapowiedź architektury Ondo Network opartej na enklawach sprzętowych, lipiec i sierpień 2026
Uzupełnienia z sieci, wrzesień 2026
- Materiał dostawcy oracle o ZK-KYC i standardzie prywatności (dokumentacja dostawcy, bez daty publikacji na stronie)
- 24/7 Wall St., 15 kwietnia 2026: opis dodania dowodów z wiedzą zerową na XRP Ledger dla prywatnych transakcji banków (🔴 T)
- coinpaprika, materiał edukacyjny o dowodach z wiedzą zerową w RWA, dane aktualne na maj 2026: krytyczna luka w systemie dowodowym wykryta 17 marca 2026, poprawka planowana na lipiec 2026, bez wskazania systemu (🔴 T)